イランのドローン攻撃で突かれたクラウド、「データの複製」だけでは不十分だった理由
イランによる自爆ドローン攻撃により、中東地域のAWSデータセンターが被害を受け、データの複製を行っていたにもかかわらず一部のデータが復旧できない事態が発生しました。
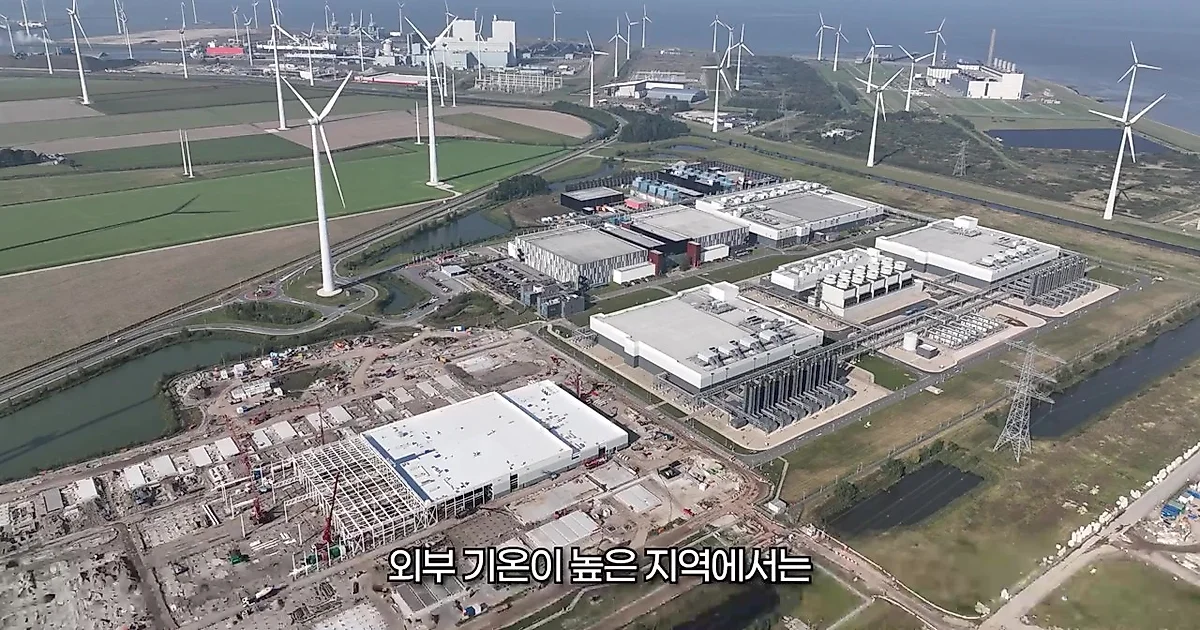
クラウドにデータを保存すれば、物理的な空間から分離されて安全であるという信頼が揺らいでいる。2026年3月1日未明、イランの自爆ドローン攻撃によって中東地域のAWSデータセンターが被害を受けたことで、複数の場所にデータを複製しておいたにもかかわらず、一部のデータを最終的に復旧できなかった事例が発生したためだ。
当時の状況は非常に緊迫していた。UAEに位置する2カ所のAWSデータセンターにドローンが落下して火災が発生し、消防当局は火災鎮圧のために建物の電力と非常用発電機まで全て遮断しなければならなかった。この過程で消火設備が作動し、一部の機器が水に濡れる浸水被害まで重なった。問題は、これらの機器の中に顧客のデータが入っていた点だ。クラウドはデータが空に浮いているように感じられるが、実際にはデータセンター内部のハードディスクやSSDのような物理的な記憶装置に記録されるため、機器が故障すればコピーが存在しないデータは共に消えてしまう。
「独立性の仮定」を崩した戦争、Common Cause Failureの脅威
Unrealscienceの動画によると、今回の事態の核心は、クラウド設計の根幹である「独立性の仮定」が戦争という変数によって崩れた点にある。通常のクラウド設計は、一つのAZが障害を起こす確率を非常に低く設定し、各AZが互いに独立して動作すると仮定する。例えば、3つのAZがそれぞれ0.1%の確率で障害が発生する場合、3カ所が同時に停止する確率は理論上10億分の1に過ぎない。しかし、このような計算は各AZの障害が互いに何の影響も与えない場合にのみ成立する。
しかし、戦争のような災厄は「Common Cause Failure(共通原因障害)」を引き起こす。動画では「同じ軍隊が特定の地域の施設を立て続けに攻撃すれば、あるAZが被害を受けた際に他のAZまでもが攻撃を受ける可能性も共に高まる」と説明している。実際にUAEのAWSデータセンターは、ドローン攻撃による火災と、それを鎮圧するための電力遮断、消火設備の作動に伴う浸水被害が重なり、AZの一部に保存されていたデータを復旧できない結果を招いた。特にUAEでは、「MEC One, AZ Two」と呼ばれる特定のAZにのみ保存されていた一部のリソースとデータを、最終的に蘇らせることができなかったとAWSは発表した。バーレーンリージョンも複数のAZに被害が及んだため、結局リージョン全体が使用できなくなった。
複製版がなぜ他のリージョンになかったのか:コストと規制の壁
データを他のリージョンに複製しておけば被害を防げたのではないかという疑問が残る。AWSのサービス方式は、データの種類によって異なる。写真や文書のようなファイルを保管する「Amazon S3 Standard」は、ファイルを複数のコピーにして、互いに離れた最小3カ所のAZに分けて保管する。一方、サーバーに接続して使用するハードディスクやSSD形式の「EBS」は、基本的にコピーを同じAZ内でのみ保管する。したがって、AZ全体が停止する状況に備えるには、リージョン内の他のAZにわたって保管される「スナップショット」を別途作成しなければならない。
より遠い距離のリージョンにデータを複製することは可能だが、動画では二つの現実的な制約を指摘している。第一はコストと管理の問題だ。AWSがデータを他のリージョンへ自動的にコピーしてくれるのではなく、顧客が直接バックアップ方式を設定し、それに伴う追加コストを負担しなければならない。第二は国別のデータ規制だ。UAEやバーレーンのような国では、医療、金融、政府データなどの機密情報の国外移転を法的に厳格に制限している。例えばUAEは医療データの国外移転を強く制限しており、金融や政府データにも分野別の規定が適用される。このような規制は、企業が障害発生時に即座にサービスを海外リージョンへ切り替えるように設計することを困難にする要素として作用する。当時、湾岸地域のAWSリージョンはバーレーンとUAEのみであり、サウジアラビアリージョンは2026年12月の開設を控えていたため、選択肢が狭かった。
データセンターの物理的な脆弱性と新しい防御戦略
今回の事件は、データセンターが持つ物理的な脆弱性を露呈させた。データセンターは巨大な建物が特定の場所に固定されているため、位置を隠すことが難しく、ドローンやミサイルのような安価な武器でも十分に攻撃可能な非対称的な攻撃対象である。イラン国境のメディアは、イスラム革命防衛隊がAWS施設が敵の軍事情報活動を支援していると判断して攻撃したとも報じた。また、サーバー運用に必要な膨大な電力と熱管理の問題により、電力供給や冷却システムが麻痺すれば、サーバーが自ら出力を下げたり停止したりしなければならない構造的な限界も存在する。停電に備えた無停電電源装置(UPS)や非常用発電機があったとしても、冷却機能が喪失すれば、サーバーは過熱と機器の損傷を防ぐために作動を停止しなければならない。
これに対応するための国家的な戦略も議論されている。UAEは既存の集中型データセンター建設計画を修正し、施設を複数の地域に分散させる案を検討中だ。アブダビに5ギガワット規模のAIデータセンター団地を造成しようとしていた計画から、施設を分散させることで、一箇所が攻撃されても全体が止まらないようにするものである。山岳地帯を活用したり、迎撃装備や爆発に強いコンクリートを導入したりする物理的な防御のほかに、エストニアのように「データ大使館」を通じて国家の核心データを海外(ルクセンブルクなど)にバックアップしておく方式も代替案として提示されている。エストニアは2017年の協定を通じて、住民登録簿や土地登記簿のような核心データをルクセンブルクに保管しており、これは実際の使節団に準ずる免責と保護を受ける。
過去のウクライナの事例は、データ保護の重要性を示している。2022年のロシア侵攻を前に、ウクライナはクラウドサービス法を通過させ、公共機関のクラウド利用の基盤を整えた。侵攻当日には、大容量データを移動できる「Snowball」機器を活用し、その年6月までに42の政府機関と24の大学などの必須データ10ペタバイト以上をAWSクラウドに移送することに成功した。結局、クラウド時代のデータセキュリティは、単にコピーの数を増やすことを超え、「どこに、どのように物理的に隔離して保存するか」という問題へと拡張されている。
コメント 0